Ministerka Remišová ukázala veľmi jednoduché heslo nalepené na počítači. Tu je vysvetlenie rezortu

Ministerka pre informatizáciu Veronika Remišová v „storke“ na sociálnej sieti zverejnila video, na ktorom bolo vidieť heslo nalepené priamo na laptope. Ešte väčší problém môže byť jeho sila. Je totiž veľmi jednoduché – Mirri2020 – teda skratka rezortu a rok jeho vzniku. Rezort sa bráni a hovorí o zbytočnej panike, expert to zas trefne okomentoval.
„Je to zbytočná hystéria, keďže heslo by nikomu na nič nebolo, a to z dôvodu, že už je neaktuálne a využívalo sa na prístup na videokonferenčné zariadenie. Podobne ako v mnohých firmách, na konferenčné hovory je vyhradené zariadenie, ktoré je zdieľané pre všetkých zamestnancov ministerstva, a z ktorého nie je prístup k systémom ministerstva, ani k žiadnym iným systémom. Má ho v správe IT odbor, po videohovore je vygenerované nové heslo. Celé je to o tom, že sa neodlepili dva roky staré nálepky,“ uviedlo pre TNLIVE.sk komunikačné oddelenie rezortu.
Expert nad týmto prípadom len krúti hlavou.
„Z toho čo som videl, tak nie je zrejmé, že či je to heslo k mailovej adrese alebo je to len k tej prezentácii. Ostáva mi len dúfať, že k tej prezentácii a ide len o formálne heslo. Ale v každom prípade to neukazuje dobré svetlo a takto by sa to robiť nemalo,“ uviedol IT odborník Ondrej Macko.
Následne doplnil, že nešťastné je to zverejnenie, sila hesla a ešte aj jeho umiestnenie.
„Takto to proste nemôže vyzerať,“ doplnil.
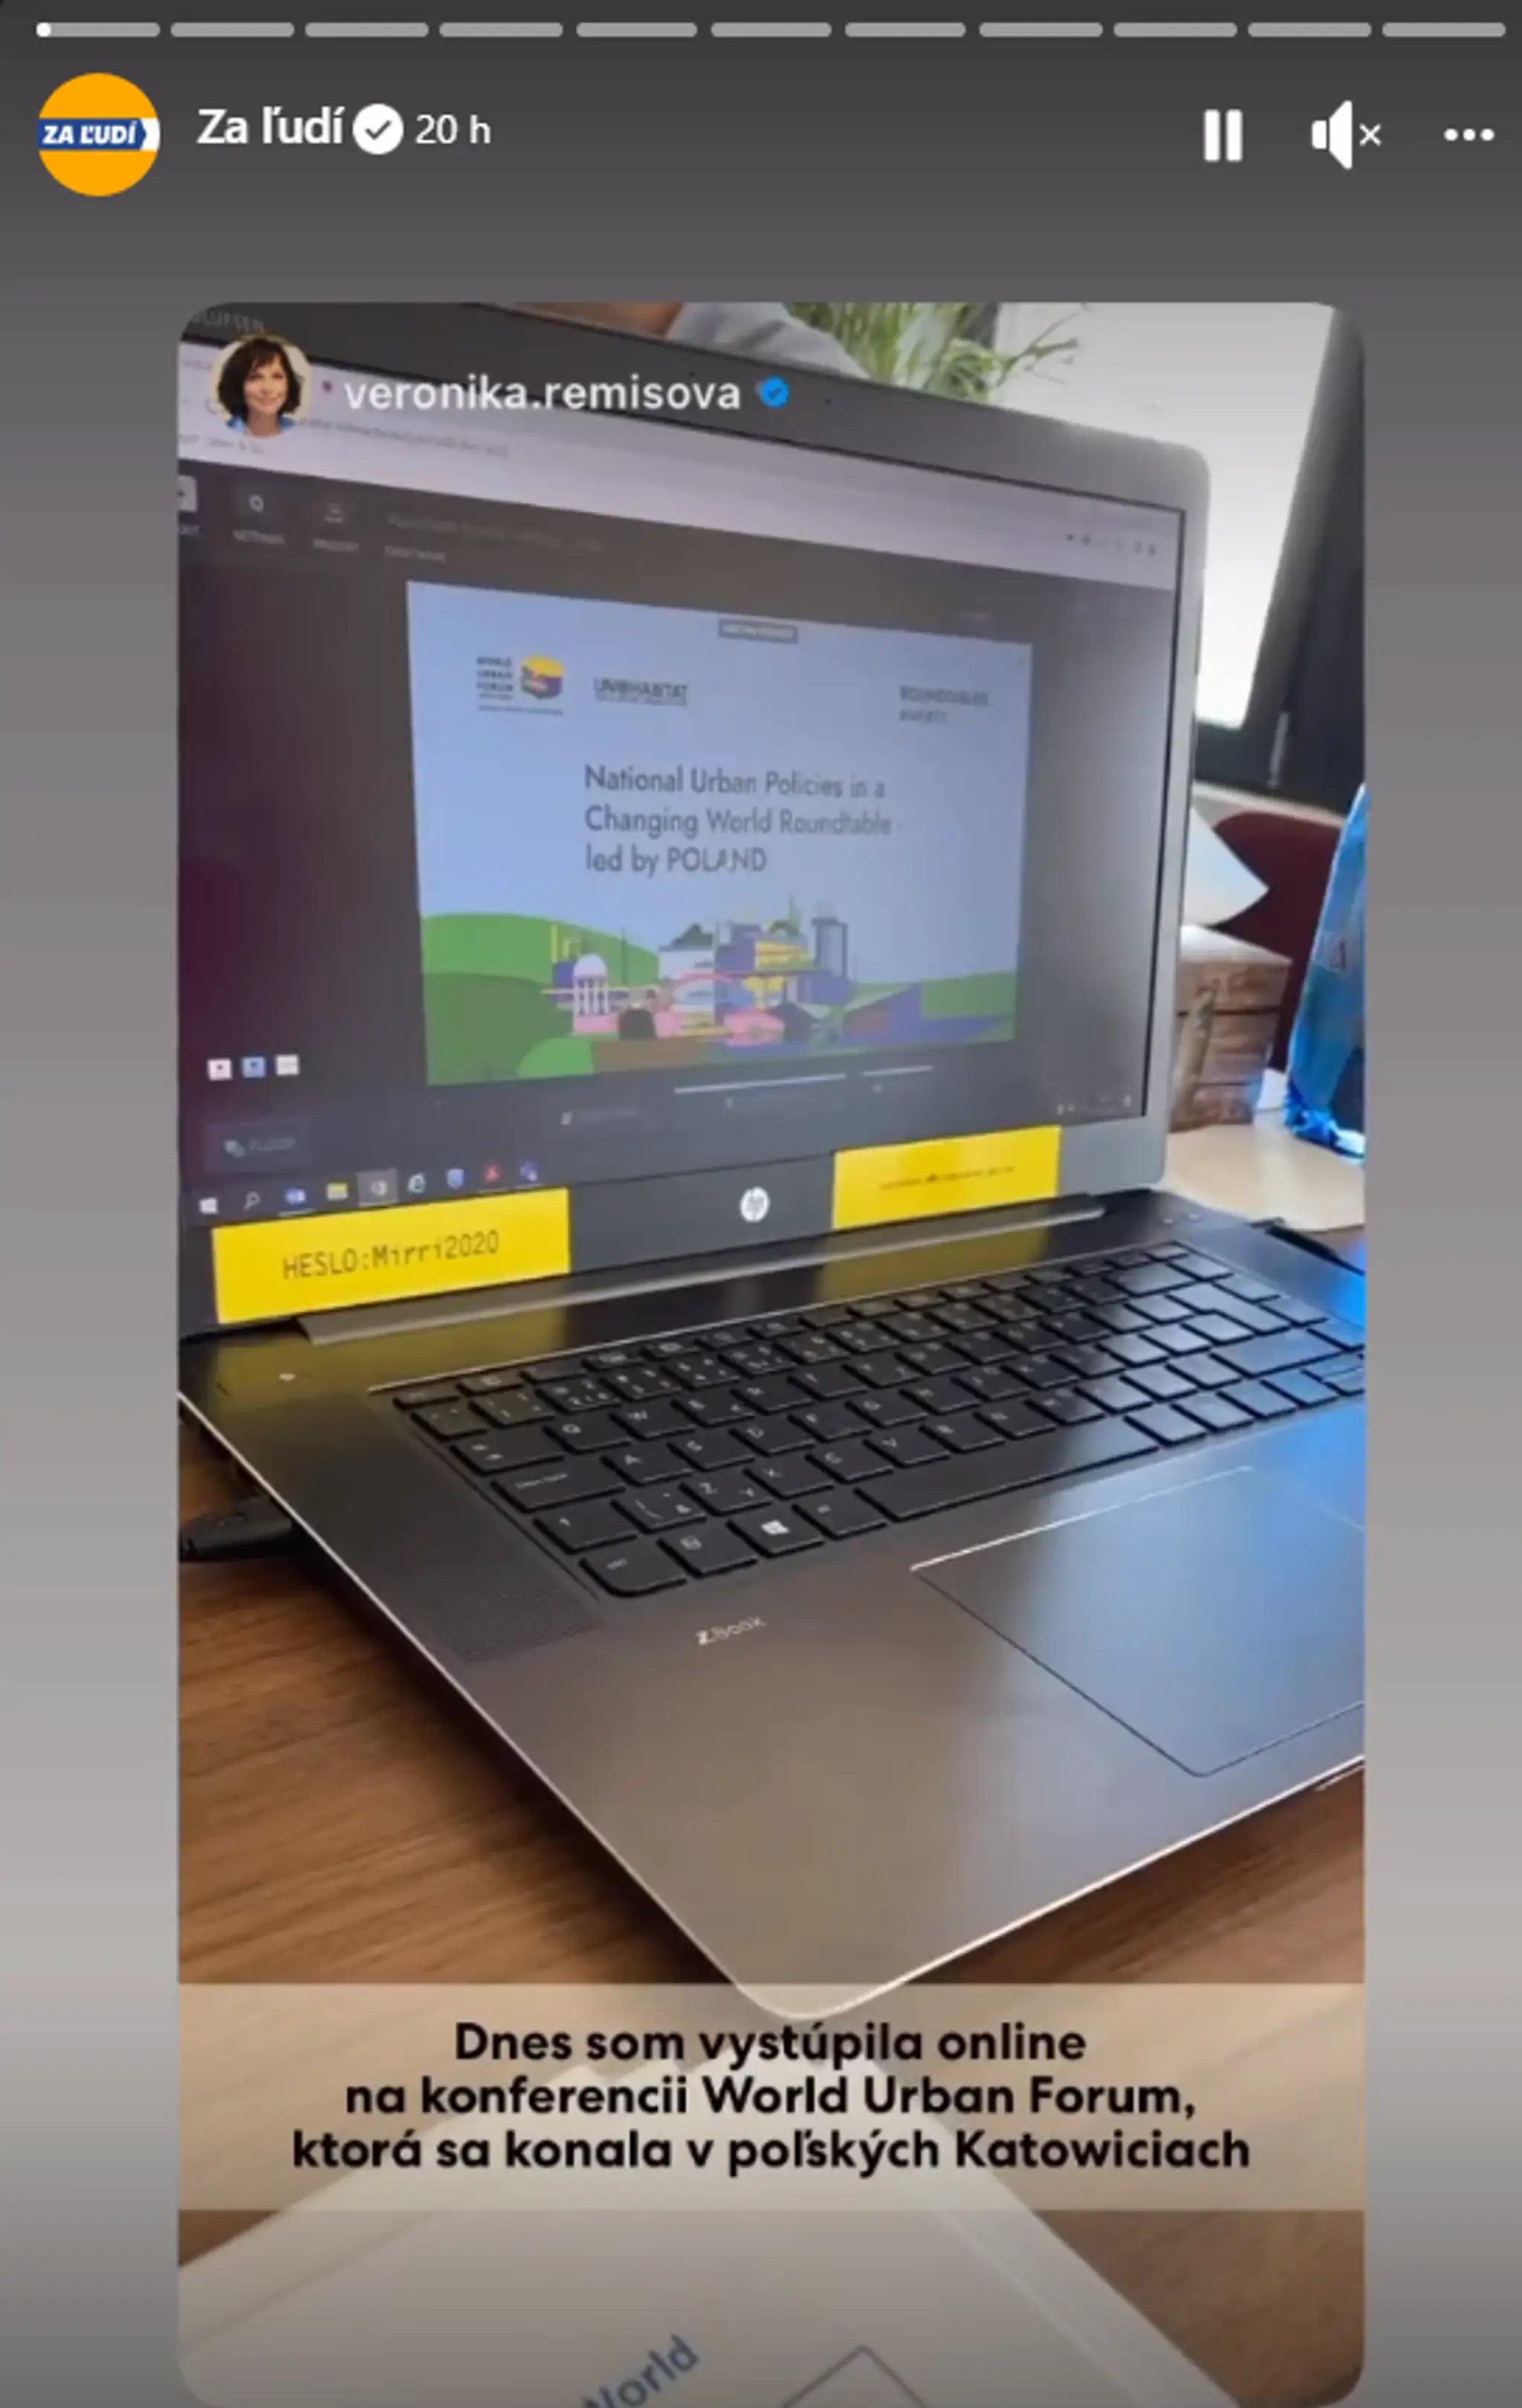
Toto celé sa udialo v dobe, kedy sa tlačí na čo najdôkladnejšie zabezpečenie, keďže hrozba kybernetických útokov je vysoko pravdepodobná.
Národný bezpečnostný úrad dokonca pred pár dňami na sociálnej sieti varoval pred takýmito útokmi. Cieľom útokov môže byť podľa úradu najmä infraštruktúra prevádzkovateľov základných služieb a prvkov kritickej infraštruktúry.
„Národné centrum kybernetickej bezpečnosti SK-CERT hodnotí riziko ako veľmi vysoké. Rôzne organizované skupiny v súčasnosti útočia na krajiny Európskej únie a Severoatlantickej aliancie,“ uviedol úrad. TU spísal aj konkrétne bezpečnostné opatrenia.
Slabým heslom sa preslávil v roku 2006 práve NBÚ. Hackeri ho vtedy dokázali odstrihnúť od internetu, keďže zistili, že vstup je chránený heslom nbusr123. Úrad na tomto zabezpečení fungoval päť rokov.
Páči sa vám tento obsah?
Pridajte si tnlive.sk ako preferovaný zdroj na Google, aby ste videli viac obsahu ako tento.
Pridať preferovaný zdroj